Social Engineering gegen LLMs – warum Computer die schlechteren Menschen sind
Wie Angreifer LLMs ausnutzen können, um Cyberangriffe durchzuführen
Veranstaltungsort
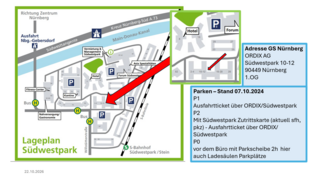
ORDIX AGSüdwestpark 10–12
90449 Nürnberg
Beschreibung
Dass Angreifer unsere Menschlichkeit missbrauchen, um Informationen zu erbeuten oder uns zu bösartigen Handlungen zu überreden, ist bereits ein alter Hut. Seit dem Aufkommen von Computern, kamen zu dieser Bedrohung noch technische Angriffe wie SQL-Injection oder Path Traversal-Attacks.
Doch mit der steigenden Verbreitung von LLMs werden immer mehr Aufgaben, die vorher von Menschen erledigt wurden, an Computer abgegeben – aber ist das eigentlich sicher?
Der Vortrag beschäftigt sich damit, wie Angreifer LLMs ausnutzen können, um Cyberangriffe durchzuführen. Neben einer Livedemo mit einem Chatagenten, werden wir darauf eingehen, wie Cyberangreifer KI missbrauchen, um ihre Attacken zu verbessern. Außerdem werden wir einen Blick darauf werfen, wie leicht sich KI Modelle täuschen lassen.
Anfahrt mit dem ÖPNV
Haltestellen: Bus: Südwestpark oder S-Bahn: Nürnberg-Stein
Anfahrt mit dem PKW
Abfahrt N-Gebersdorf (von Stein kommend, links abbiegen - von Fürth kommend rechtsabbiegen)
Parkplätze (2h) vor der Tür oder P2 nutzen.
Referent*innen
Steffen Broßler
2014 hat Steffen Broßler sein Studium an der h_da im dualen Format mit der ORDIX AG gestartet. Seit 2018 ist er als Consultant mit dem Fokus auf IT-Security bei diversen Kunden und in den unterschiedlichsten Themengebieten unterwegs. Seinen Master machte er 2019–2024 berufsbegleitend mit der Ruhr-Universität Bochum zusammen. Gleichzeitig übernahm er erst die Teamleitung für Studenten, anschließend für das Team "IT-Security". Seit 2026 ist er zusätzlich als Informationssicherheitsbeauftragter bei der ORDIX AG für die ISO27001 Zertifizierung verantwortlich, hält Vorträge auf Fachkonferenzen und ist außerdem der zentrale Ansprechpartner für IT‑Security-Themen.
Anmeldung
- Kosten
- Kostenlos
- Hinweis
- Zu dieser Veranstaltung können Sie sich online anmelden.
- Anmeldefrist
- 30.11.2026
- Freie Plätze
- 24